 軟爛日記
爆紅的逆向工程神器 REA,懶人該不該裝?
REA(Reverse Engineer Anything)11 天從不到 1 萬顆星衝到 29 萬。它能幫 AI 拆軟體,但很吃 Token。懶人其實只要裝用得到的那一個工具。
重點
- REA 是幫 AI 裝上一整套「拆軟體」工具的 MCP server,Claude Code、Codex、Cursor 都能用。
- 缺點是很吃 Token:有人實測拆一個 8 個檔案的小 App,預設輸出約 20 萬 Token。
- 懶人版:知道要拆什麼,就只裝那一個工具(asar、jadx、Ghidra)。
- 反過來想:你的 App 也能被拆,金鑰別放在 App、網頁裡,重要的檢查放伺服器。
這兩週 GitHub 上最紅的專案,大概就是 REA(Reverse Engineer Anything)。10/6 還不到 1 萬顆星,10/17 已經超過 29 萬。
我們沒有自己實測,下面是整理 GitHub、Anthropic 官方說明和幾篇實測文章的結果(資料時間 2026/10/17)。
REA 是什麼?
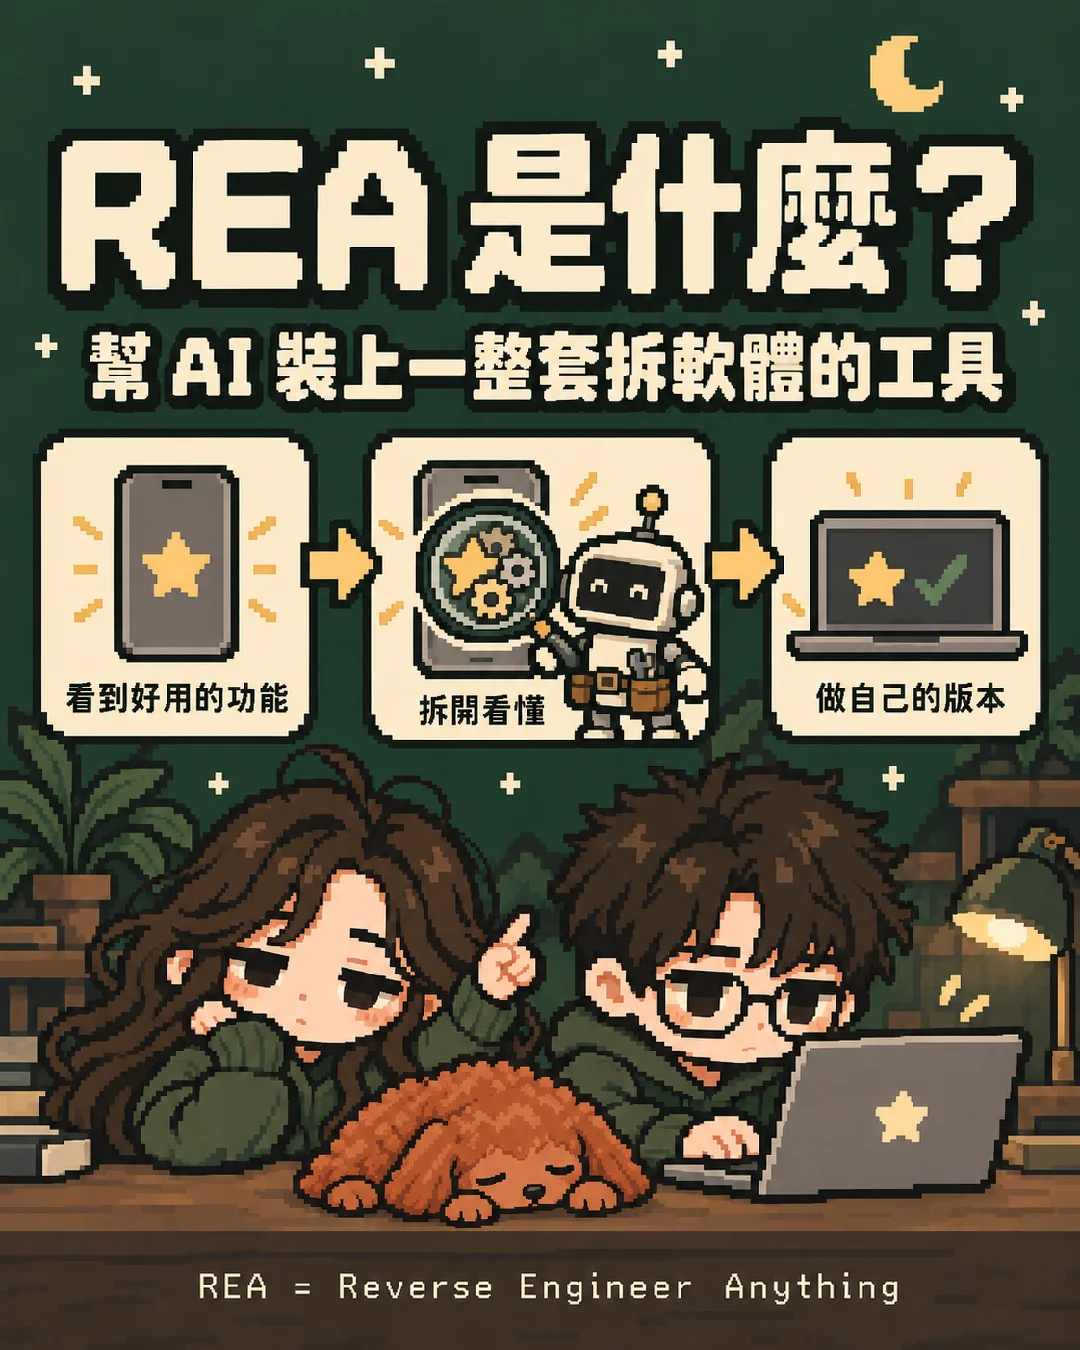
簡單說,就是幫 AI 裝上一整套「拆軟體」的工具。
它的目標是:看到別人好用的功能 → 拆開看懂它怎麼做 → 做一個自己的版本。技術上它是一個 MCP server+CLI,用 npx rea-agents setup 安裝,Claude Code、Codex、Cursor 都能接。
它 7 月第一次上 Hacker News 只有 3 分。引爆點是 AI 教育者 Matthew Berman 發文說「Software is done」,Hacker News 討論串衝到 805 分;10/6 到 10/12 之間有 5 天是 GitHub Trending 第 1。10/17 我們用 GitHub API 查是 291,147 顆星、73,259 個 fork。
能拆什麼?
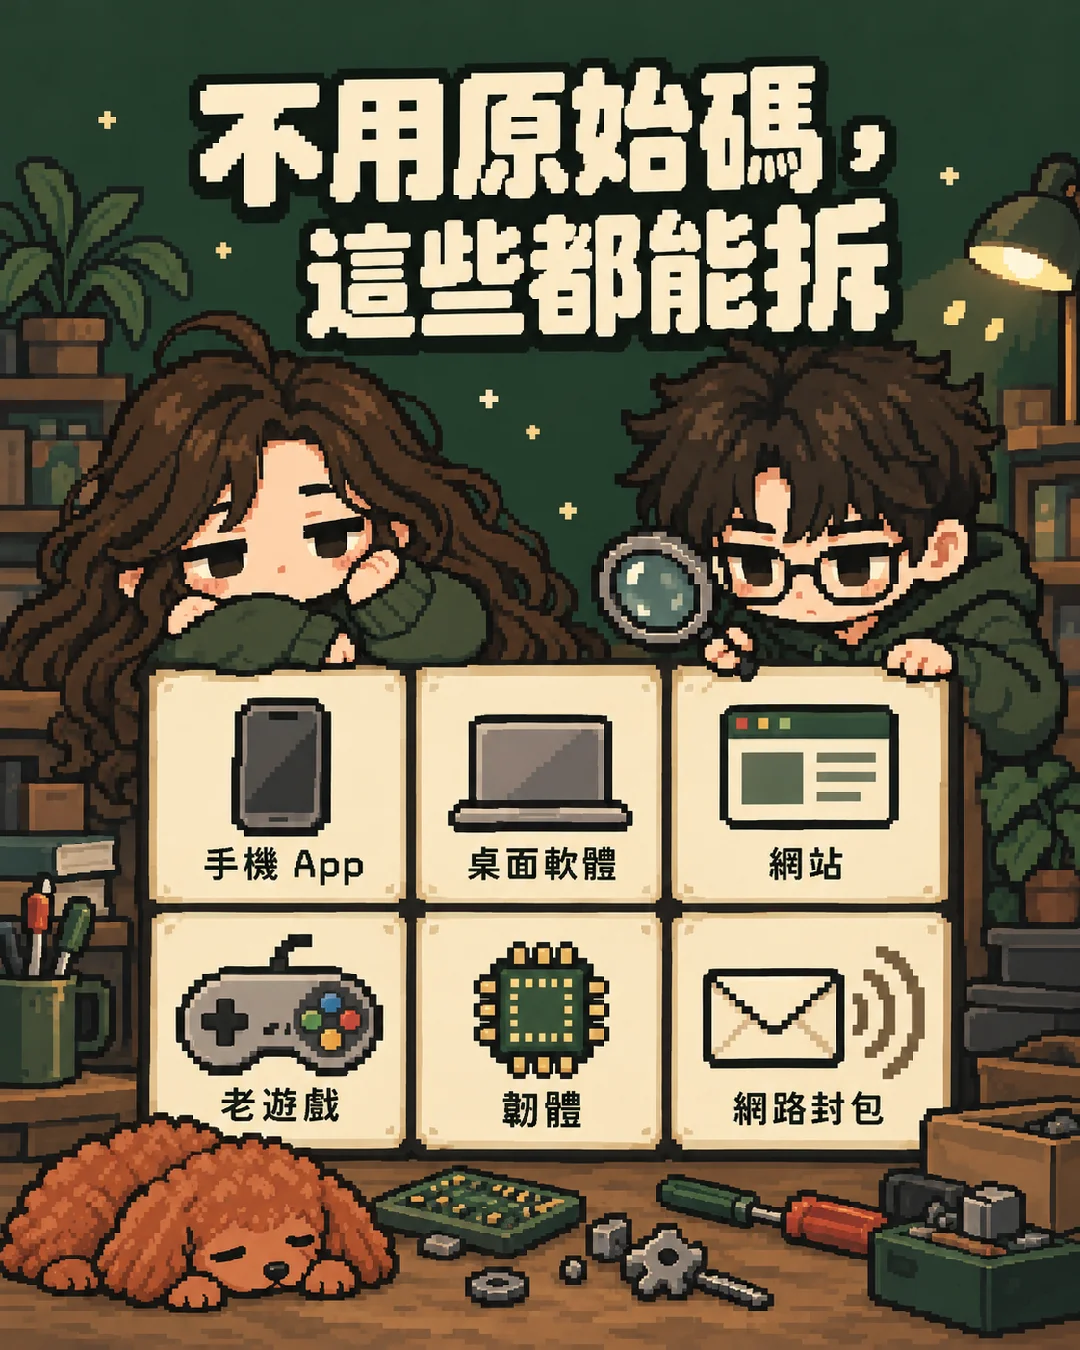
不只手機 App。Windows/Mac 桌面軟體、網站、老遊戲、韌體、網路封包都能拆,不用原始碼。
官方案例拆過:
- 手機驗證 App 的 6 位數登入碼怎麼算、為什麼每 30 秒換一次;
- 1996 年老遊戲 DX-Ball 的音效算法,還原成 63 bytes 的程式,跟原版逐一比對;
- Notion 桌面版按「複製」之後,資料怎麼一路走到剪貼簿;
- PC-98 老遊戲的子彈怎麼排成一圈瞄準你;
- CTF 解謎題,拆完還拿原程式驗證答案。
優點
- 一行指令就裝好,Claude Code、Codex、Cursor 都能用;
- 一次接上 170 個工具(HackerNoon 實測 6.4.0 版,工具數隨版本變動);
- 每個結論都附檔案和行號,不確定的地方也會寫出來;
- 分析都在自己電腦上跑;程式碼被壓縮過也看得懂。
但它很吃 Token
Elian 的第一個反應是:這也太吃 Token 了吧。
- 光是工具說明就約 2MB;
- Solosoft 的審查拆一個只有 8 個檔案的小 App,預設輸出約 20 萬 Token;
- 同一題加一個
--filter-output參數,只要 193 Token。
他們的結論是:技術上很好,是經濟上的問題。
還有這些坑
- 拆執行檔,還是要另外裝 Ghidra 這類工具;
- 用 Claude 很容易觸發資安的安全機制,自動被換成比較舊的模型,而且整段對話都回不去(REA 社群討論 #2304 也有人提到,Elian 實際用也遇過);
- HackerNoon 實測會漏看檔案;
- 網路上已經出現藏木馬的假冒版本,只從官方 GitHub 下載。
懶人版做法
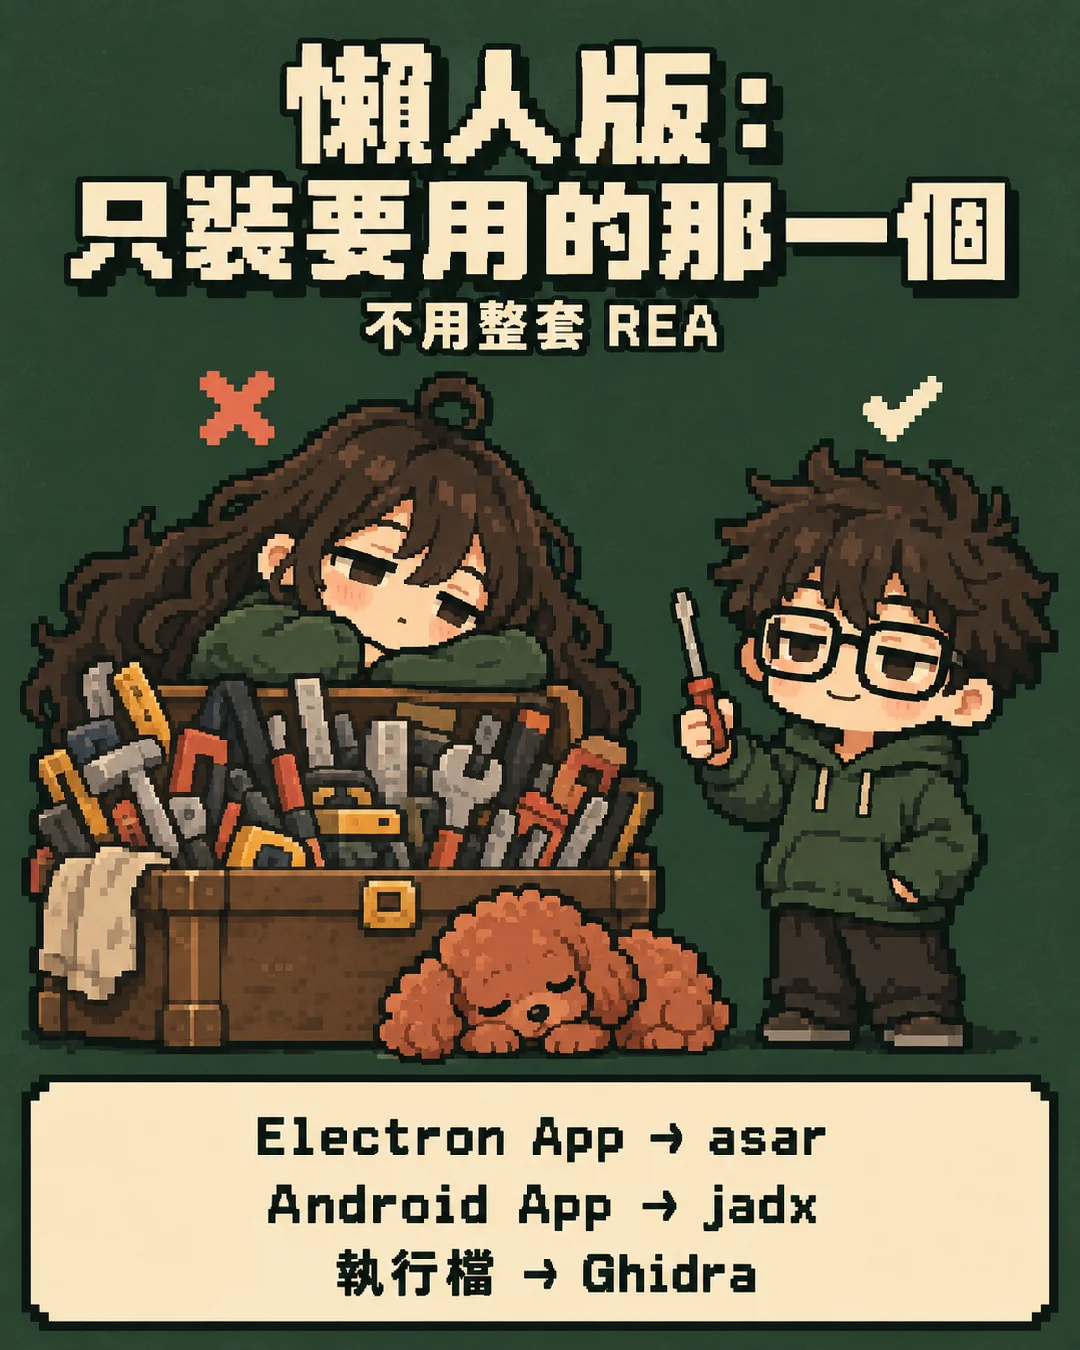
很多時候不用整套裝。知道要拆什麼,就只裝那一個工具,讓 AI 直接用:
| 要拆的東西 | 只裝這個 |
|---|---|
| Electron 桌面軟體 | 解開 asar(npx asar extract) |
| Android App | jadx |
| 執行檔 | Ghidra |
工具越少,AI 要讀的說明越少,Token 也省很多。
反過來想:你的軟體也能被拆
如果你也有自己的 App、網站或軟體:裝在使用者手上的東西,都可能被拆開來看。
- 金鑰、密碼不要放在 App 或網頁裡;
- 重要的檢查放在伺服器。
最後提醒:只拆你有權拆的(自己的、開源的、CTF 題目、授權允許的)。
你最想拆哪個軟體的功能?到 IG 留言告訴我們 🐩
常見問題
REA 是什麼?
REA(Reverse Engineer Anything)是 GitHub 上的開源專案(morluto/rea,MIT 授權),是一個 MCP server 加 CLI,讓 Claude Code、Codex、Cursor 這類 AI 工具去呼叫逆向工程工具,不用原始碼就能拆開軟體看懂它怎麼做。
REA 安全嗎?要從哪裡下載?
爆紅後網路上出現藏木馬的假冒版本。官方 README 寫明只從 GitHub 的 morluto/rea、rea.tools 和 npm 的 rea-agents 下載。另外只拆你有權拆的軟體:自己的、開源的、CTF 題目或授權允許的。
用 Claude 跑 REA 為什麼會被換模型?
依 Anthropic 官方說明,Opus 5/5.5 遇到可能較高風險的資安請求(例如對執行檔掃漏洞),會自動換成較弱的模型,整段對話都留在換過的模型。REA 拆出來的程式碼也可能觸發。Claude Code 可以在設定裡關掉自動換模型。